Por Hudson Rock | infostealers.com
Los firewalls y puertas de enlace VPN de Fortinet sirven como protección principal para innumerables organizaciones en todo el mundo. Sin embargo, una nueva e importante campaña de espionaje en línea ha adaptado silenciosamente estas herramientas más confiables a una escala global sin precedentes.
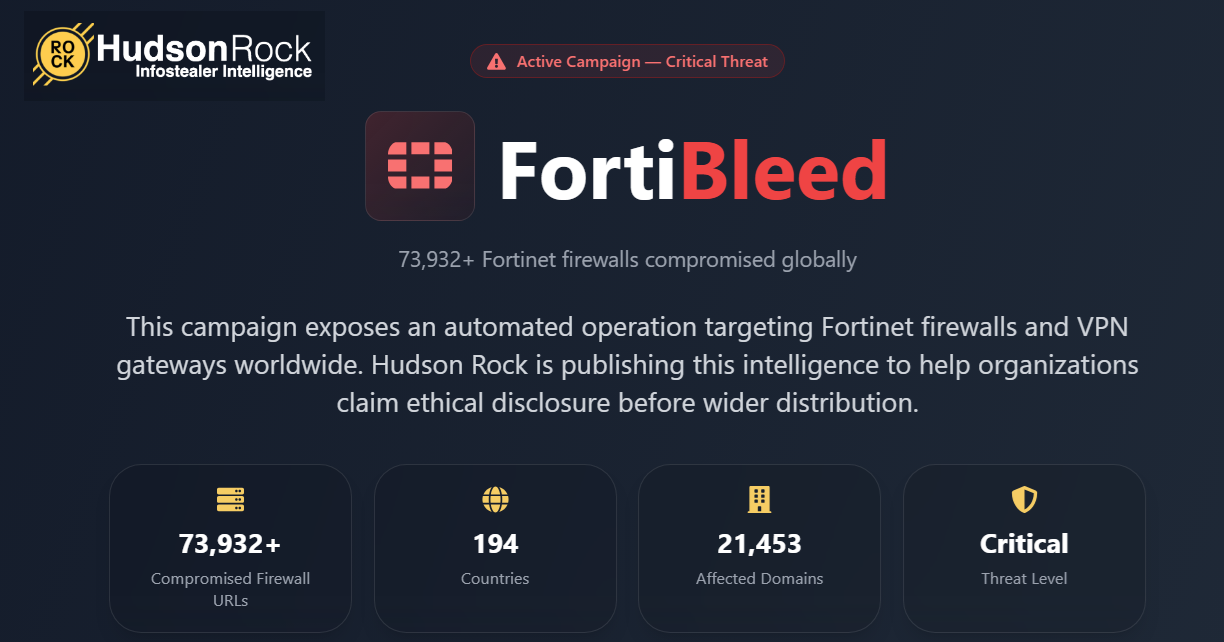
Descubierto por primera vez por el investigador de seguridad Volodymyr «Bob» Diachenko y posteriormente analizado por Hudson Rock, este conjunto de datos revela una gran operación de automatización. Los personajes amenazados establecieron objetivos con éxito 73.932 URL de firewall únicas Como resultado, en 194 países 21.632 dominios solo afectados.
Según nuestro análisis del conjunto de datos, es probable que la amenaza llegue a Internet por el caso Fortinet, que ha quedado expuesto mediante pruebas sistemáticas en un depósito masivo de filtraciones históricas. Una vez que se establece una posición permanente, un atacante podría potencialmente controlar el tráfico que pasa para recopilar entradas adicionales, creando una serie de bucles de entrada no autorizada.
Escalas y métodos de ataque sin precedentes
Según el informe de la investigación de Diachenko, la campaña fue organizada por un grupo de ciberdelincuentes de habla rusa. Las huellas de la operación son asombrosas: el atacante ejecutó especulaciones 1,16 mil millones de intentos de identificación Contra el objetivo de FortiGate de más de 320.000, junto con 2.100 millones de intentos de fuerza bruta adicionales dirigidos a más de 160.000 servidores MSSQL.
El enfoque de este grupo va más allá del simple uso de información confidencial. Bloquean activamente la autenticación SSL VPN y la descomponen utilizando grandes clústeres de 45 GPU administrados a través de Hashtopolis. Cuando se viola el volumen, los operadores convierten el sistema directamente en un entorno interno de Active Directory para crear una conectividad de red profunda.
Este enfoque agresivo ha tenido graves consecuencias en el mundo. La investigación de Diachenko confirma la coordinación total de la red de organizaciones en Japón, Taiwán, Vietnam, Irak y Turquía. Entre los más preocupantes se incluye el contratista de defensa turco de la OTAN, cuyos documentos de defensa han sido clasificados con éxito por el grupo.
Se identifican víctimas de alto perfil
La magnitud del abuso afecta a casi todos los sectores de la economía mundial, sin incluir ninguna industria. Las amenazas han creado bases de datos de verificación de credenciales laborales para algunas de las empresas más grandes del planeta.
Entre las víctimas encontradas en este conjunto de datos se encontraban grandes corporaciones multinacionales, entre ellas:
- FoxCon
- Samsung
- Comcast
- Cemento
- lenovo
- PwC
- Acentos
- Oráculo
- … Y miles más, incluidas importantes entidades gubernamentales y proveedores clave de infraestructura.
Datos internos: registros de atacantes
Al observar la infraestructura del atacante, queda claro cuán sistemática y destructiva es la campaña. El atacante logró mantener un registro de violaciones altamente organizado.
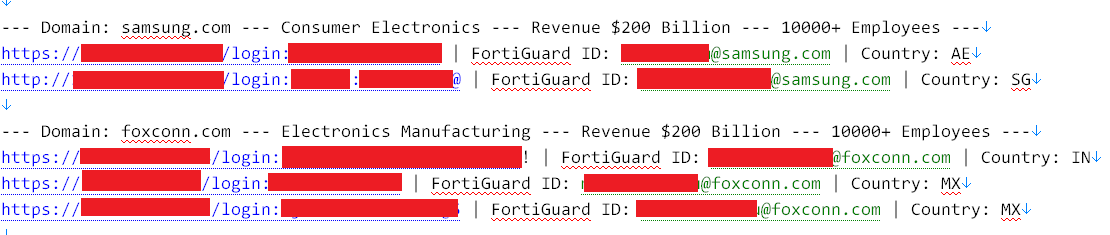
Ilusión de complejidad de contraseña
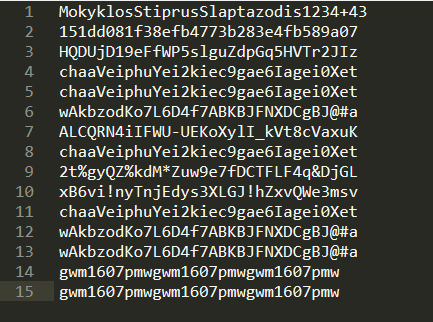
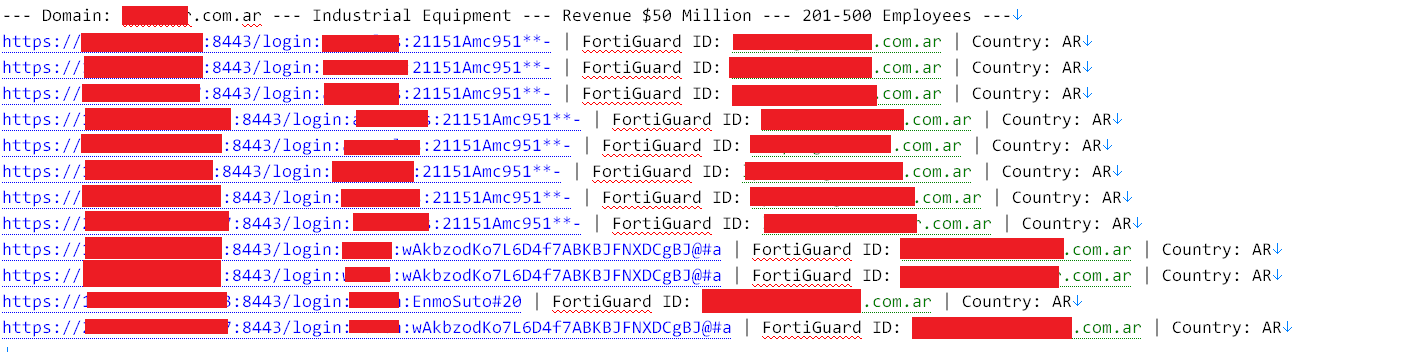
Los detalles alarmantes de este conjunto de datos son el gran volumen de las contraseñas más complejas que han sido comprometidas con éxito. Los departamentos de TI a menudo confían en las reglas de la complejidad de las contraseñas físicas como su principal defensa.
Sin embargo, la complejidad queda completamente neutralizada una vez que se recupera la contraseña en texto plano. Ya sea que los personajes amenazantes exploten dispositivos específicos que muestran credenciales de texto sin formato o utilicen bases de datos previamente recopiladas por Infostealers, las cadenas complejas de 20 caracteres son igualmente vulnerables. Si el atacante vuelve a procesar credenciales de texto sin formato conocidas para cruzar el perímetro, el complejo principio no proporciona protección.
Pasos de mitigación recomendados
Para proteger su red contra este vector específico, recomendamos encarecidamente las siguientes acciones inmediatas:
- Forzar rotación confidencial: Restablezca inmediatamente todas las contraseñas asociadas con Fortinet VPN y la interfaz de administrador. Como se muestra, la complejidad de las contraseñas no sustituye a la rotación si se filtra información confidencial.
- Aplicar estrictamente MFA: Asegúrese de que la autenticación multifactor se aplique universalmente a todas las puertas de enlace externas, neutralizando de manera efectiva la amenaza del robo de contraseñas de texto sin formato.
- Registro de puerta de auditoría: Consulte el registro de acceso de Fortinet para detectar ubicaciones de entrada inusuales, sesiones administrativas inesperadas o volúmenes de tráfico anormales a través del firewall.
- Seguimiento de información confidencial robada: Supervise activamente las credenciales de los empleados y proveedores externos comparándolas con bases de datos de inteligencia para capturar contraseñas comprometidas antes de que sean armadas contra sus instalaciones.
Alcance global: 30 principales países afectados
Esta campaña es un gran paso global. Los siguientes son los 30 países principales afectados por este compromiso, clasificados por la cantidad de dispositivos violados:
ឥណ្ឌា India (IN) 9.629
🇺🇸 Estados Unidos (EE. UU.) 6.352
(Taiwán (TW) 3.637
(México (MX) 3.197
(Turquía (TR) 3.032
tailandés (TH) 2.939
🇨🇴Colombia (CO) 2.436
(Malasia (MI) 2.066
🇨🇱Chile (CL) 2.015
🇦🇪 Emiratos Árabes Unidos (AE) 1.988
(Brasil (BR) 1.737
🇰🇷 Corea del Sur (KR) 1.687
កុង Hong Kong (HK) 1.462
ដូ República Dominicana (DO) 1.413
ាលី Italia (IT) 1.259
(Singapur (SG) 1.142
🇫🇷 Francia (FR) 1.116
🇨🇳China (CN) 1.066
🇻🇳 Vietnam (VN) 1.038
Puerto Rico (PR) 917
េ Guatemala (GT) 878
(España (ES) 865
(Filipinas (PH) 857
(Israel (IL) 851
(Canadá (CA) 810
(Argentina) 806
ខាងត្បូង Sudáfrica (ZA) 771
ាណ Panamá (PA) 688
🇵🇪 Pero (solo) 627
្វ Ecuador (CE) 547
Las 30 principales industrias y servicios afectados
Los servicios de telecomunicaciones y TI recibieron la mayor atención, pero la red de los atacantes era increíblemente amplia. El siguiente es un desglose de las 30 principales áreas de coordinación:
Servicios de TI 1.975
Materiales de construcción 587
Telecomunicaciones 574
Construcción e Ing. 528
Equipos industriales 467
Servicios financieros 460
Servicios gubernamentales 454
Servicios de construcción 435
Fabricación electrónica. 413
Consultoría TI 381
Servicios de atención médica 365
Producción 351
Educación 346
Alimentos y bebidas 300
Hospitalidad 270
Automatización industrial 264
Comercio electrónico 239
Servicios educativos 233
Industria de fabricación. 210
Desarrollo inmobiliario. 206
Logística y cruces. 201
Bienes raíces 178
Venta al por menor de moda 164
Tecnologías de la información. 164
Servicios Legales 147
Venta al por menor de automóviles 142
Servicios de seguridad 137
Educación superior 133
Consultoría de Gestión. 111
Aplicación de desarrollo. 110
Conclusión
El incidente masivo sirve como un vívido recordatorio de que el corredor de red expuesto, junto con las credenciales reutilizadas o robadas, era el sueño del atacante. Confiar en el principio de complejidad de las contraseñas no es suficiente para proteger el entorno contra los puntos de datos recopilados por Infostealers.
Compruebe si su empresa está expuesta hoy utilizando el navegador Fortinet gratuito de Hudson Rock.